2026-10-15 11:15 - 12:00 F 會議室
MCP 時代的 AI Agent 資安攻防
當 AI Agent 開始執行工具,安全邊界就不再只是提示詞。本議程從 MCP如何讓「工具描述」本身成為攻擊面出發,透過三個真實案例說明攻擊是怎麼發生的:Zeabur 2026/8的工具層授權漏洞、一次針對 Agent 系統的內部滲透測試、CrowdStrike AI紅隊競賽的防禦觀察。三個案例指向同一個問題:把安全押在模型判斷上,架構本身就是破口。最後補一個新的面向:行為層的供應鏈管理。
聽眾收穫:
- 看懂 MCP 帶來的信任邊界轉移,以及為什麼 code scan 管不到這裡
- 從三個真實案例理解「model-level 防禦為什麼系統性地不夠」
- 講者從案例收斂出來的三條架構判斷,以及它們背後的根因推導
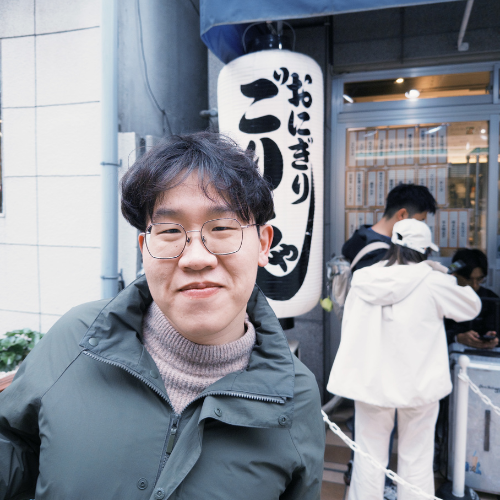
吳勝繙 (Chris)
數位發展部
科長
數位發展部共用系統科科長,主要管理共用系統維運...
今天我就是一個開發者,工作時間以外把開發當打怪,去年開始從 Vibe coding 畢業,將重心放在最近被稱為軟體 3.0 的領域,從零打造了一套仿生記憶系統並以個人 Agent 工作流驅動日常公務。