2026-10-14 16:00 - 16:45 A 會議室
當 Secret 不再是秘密
題目全名:當 Secret 不再是秘密 - AI、IaC 與 Azure KeyVault 如何重塑機敏資訊治理
在許多團隊中,Secret Management 往往被視為一個安全議題,因此大家投入大量心力討論 Azure Key Vault、Kubernetes Secret 或各種密碼管理工具。然而,當真正開始改善工作流程時,我發現最大的瓶頸並不是密碼存放的位置,而是整個 Secret 的生命週期缺乏一條能夠被所有角色理解的工作流。
在我們的組織中,Secret 曾散落於 Azure DevOps Library、Repository、Wiki、Excel、Teams,甚至存在於少數人的記憶中。更令人意外的是,即使已經導入 Azure Key Vault,由於對 Pipeline 與 Key Vault 整合方式理解不足,許多 Secret 最終仍被複製回 Pipeline Variables,形成重複維護與隱性知識累積的問題。
原本,我的任務只是重構 Classic Pipeline,提升交付透明度,並透過 IaC 建立更可追蹤的部署流程。但在導入 Kustomize、Artifact 與 Pipeline as Code 的過程中,我發現真正需要重建的不是 Pipeline,而是 Secret 在不同角色之間的協作方式。
這場分享將介紹我們如何利用 Azure Key Vault、Bicep、Pull Request、Validate、What-if、Azure Boards 與 Pipeline,重新設計一條自助式的 Secret 工作流。開發者只需透過 IaC 宣告需求,由 AI Skill 協助產生符合規範的 Bicep Param;審核者透過 What-if 理解即將發生的基礎設施變更;Pipeline 自動建立 Key Vault 與 Secret Container;真正的持密者則透過 Azure Boards 與 Secret URL 完成填值,最後由受控身分於部署階段安全取得 Secret,整個過程中,開發者不需要接觸密碼,也能完成交付。
這並不是一場 Azure Key Vault 的操作教學,也不是一場 AI Showcase。我希望分享的是,在導入 AI 與 IaC 的時代,我們如何重新理解組織中的工作流,將原本散落在人腦中的隱性知識,逐步轉化為可以被理解、被審查、被治理、被追蹤的流程。
透過這場分享,你將帶走的不只是 Azure Key Vault 的實作經驗,而是一套重新思考 DevOps 治理的方法:如何把開發者視為平台的主要客戶、如何重新定義跨部門角色與責任,以及如何讓 AI 成為降低理解成本的助手,而不是取代決策者。因為真正值得自動化的,從來不是工具,而是那些已經被所有人理解的工作流。
聽眾收穫:
聽完這場分享,你將能夠:
1. 知道如何在不暴露密碼的前提下,重新設計一套自助式 Secret 工作流。
2. 理解如何讓 IaC、PR、What-if 與 Azure Key Vault 串接成可治理、可追蹤的 SDLC 流程。
3. 學會重新定義 Developer、DBA、SRE、Reviewer 與平台團隊的角色與責任,而不是只調整工具。
4. 了解 AI 在企業 DevOps 中的最佳定位:協助理解與表達,而非取代決策。
5. 帶走一套可延伸至 Pipeline、身分治理與平台工程的 Understanding-Driven DevOps 思維。
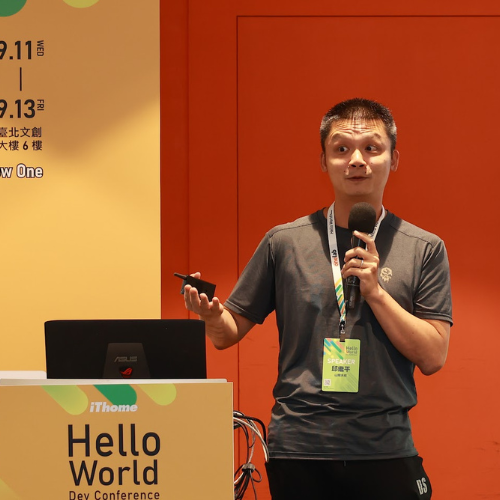
邱繼平 (山姆大叔)
架構師
我是邱繼平(山姆大叔),Microsoft MVP(DevOps)2025.2026 ,現任架構師,專注於企業 DevOps 治理、平台工程與雲端原生架構。
近年持續推動 Azure DevOps、Kubernetes、API Gateway 與多雲平台治理,致力於將組織中隱性的交付知識轉化為可理解、可治理、可追蹤的工作流程。目前負責以 Azure DevOps 為平台核心,推動 Azure、Kong API Gateway 與多叢集 Kubernetes 平台的治理與自動化。
除了實務導入外,也長期投入技術社群分享,兩屆iThome 鐵人賽優選作者,並曾擔任最佳團隊獎團長。《我要招架一切【痛點】:從工程師到開發團隊的 Azure DevOps 冒險指南》作者,曾於 Hello World Dev Conference、DevOpsDays Taipei 等技術研討會分享企業 DevOps 實踐。
我相信,真正的 DevOps 不只是導入工具,而是讓每一位參與者都能理解整個工作流,並讓治理成為組織持續演進的能力。
- LEVEL
- 中階
- LANGUAGE
- 中文
- SUBTOPIC
- 探討軟體開發生命週期所觸及的各種經驗
- TAGS
- SDLC 相關議題